BIND 9 的 named 是許多虛擬主機與自架 DNS 的核心服務,主機控制台內建的 DNS 也常用它。Ubuntu 於 2026 年 10 月 14 日發布 USN-8929-1(14.04~26.04 LTS),11 月 3 日再發布 USN-8969-1(22.04 LTS 以後版本),兩則合計修補 20 多個 CVE。其中 ISC 評為 High 的 CVE-2026-94300(CVSS 8.1)可能讓遠端攻擊者破壞記憶體並執行程式碼。
依 named 的功能看影響範圍
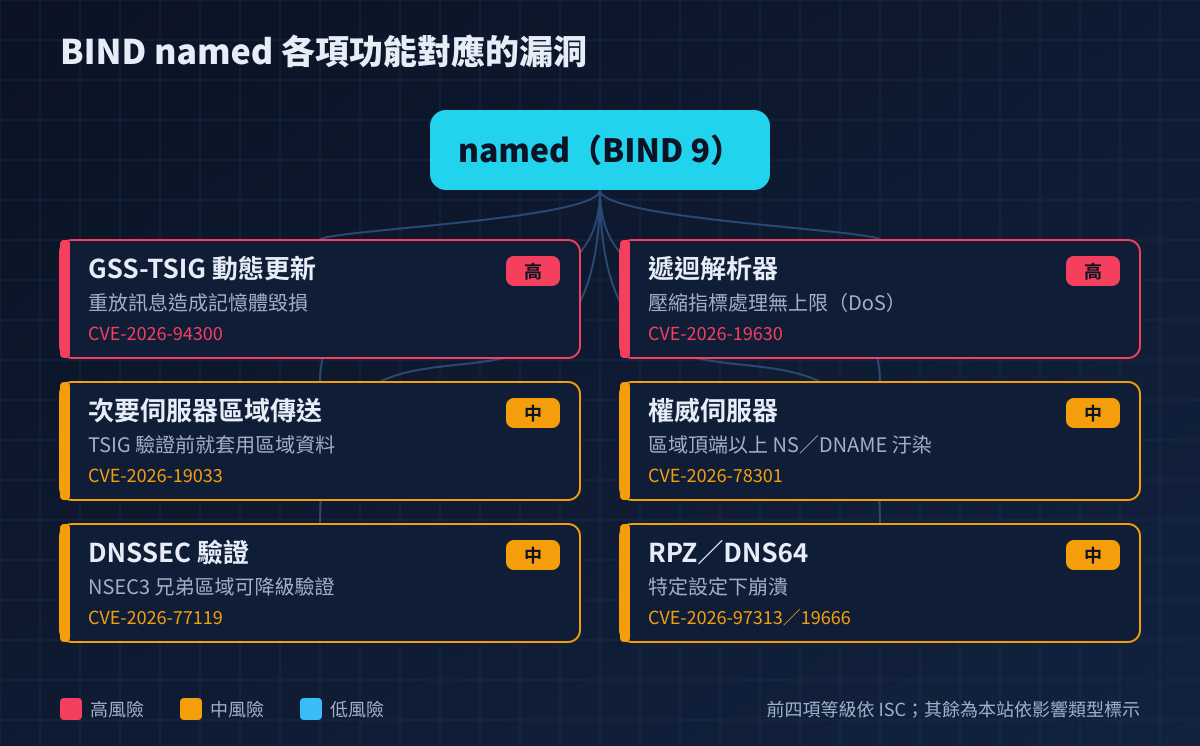
BIND 的漏洞多半只在特定功能啟用時才會被觸發。先確認自己的 named 扮演哪些角色(權威 DNS、遞迴解析器、主從同步、DNSSEC 驗證),比較容易判斷要多急著更新。
重點 CVE
| CVE | ISC 等級/CVSS | 觸發條件與影響 |
|---|---|---|
CVE-2026-94300 |
High/8.1 | 重放 GSS-TSIG 簽章的 UDP 訊息造成記憶體毀損,可能執行程式碼。主要影響使用 Kerberos/Active Directory 動態更新的環境 |
CVE-2026-19630 |
High/7.5 | 遞迴解析器處理特定結構的 DNS 訊息時沒有上限,消耗大量 CPU 與記憶體 |
CVE-2026-19033 |
Medium/6.5 | 次要伺服器在收到最後一則 TSIG 簽章前就開始提供區域傳送的資料,攻擊者可能注入未經授權的區域內容 |
CVE-2026-78301 |
Medium/5.8 | 區域內出現頂端以上的 NS 或 DNAME 時被誤判為區域切割,可能提供或快取區域外的資料(快取汙染) |
CVE-2026-77119 |
— | 接受無關兄弟區域的 NSEC3 證明,DNSSEC 驗證可能被降級並接受偽造的未簽章回應 |
CVE-2026-19941 |
— | 接受不適用的 NSEC 證明,可偽造 NXDOMAIN、隱藏萬用字元記錄 |
CVE-2026-97313/19666 |
— | 特定 RPZ 設定或 DNS64 搭配畸形回應時 named 崩潰 |
「—」表示本文整理時沒有取得官方分數,請以原始公告為準。
上游修正版本與 9.18 分支
ISC 公告列出的修正版本是 9.20.30 與 9.21.27(CVE-2026-19033、78301 在 9.20.29 已修正)。受影響範圍包含 9.11.0~9.18.50,但修正版本沒有列出 9.18 分支。使用 9.18 或更舊版本的主機,需要依靠發行版的回溯修補,或規劃升級到 9.20。
Ubuntu 官方修補版本
| Ubuntu 版本 | bind9 修補版本 | 通告 |
|---|---|---|
| 26.10 | 1:9.20.24-1ubuntu3.1 |
USN-8969-1 |
| 26.04 LTS | 1:9.20.24-1ubuntu0.5 |
USN-8969-1 |
| 24.04 LTS | 1:9.18.39-0ubuntu0.24.04.9 |
USN-8969-1 |
| 22.04 LTS | 1:9.18.39-0ubuntu0.22.04.8 |
USN-8969-1 |
| 20.04/18.04/16.04/14.04 | 需 Ubuntu Pro(ESM) | USN-8929-1 |
來源:Ubuntu USN-8929-1、Ubuntu USN-8969-1、ISC CVE-2026-94300、CVE-2026-19630、CVE-2026-19033、CVE-2026-78301。
更新與確認方式
# Ubuntu/Debian
sudo apt-get update
sudo apt-get install --only-upgrade bind9 bind9-utils bind9-libs
dpkg-query -W 'bind9*'
sudo named-checkconf && sudo systemctl restart named

# RHEL/AlmaLinux/Rocky
sudo dnf upgrade 'bind*'
rpm -q bind
sudo named-checkconf && sudo systemctl restart named
更新後確認服務正常回應:
named -v
dig @127.0.0.1 example.com SOA +short
sudo journalctl -u named --since '10 min ago' | tail
由主機控制台管理 DNS 的主機,請用控制台的系統更新功能升級,再確認 named 已重新啟動。
無法立即更新時
- 只做權威 DNS 的主機應關閉對外遞迴:
recursion no;,或用allow-recursion限制為內部網段(降低 CVE-2026-19630 等解析器問題的風險)。 - 用
allow-transfer限制區域傳送的對象,不要只依賴 TSIG(CVE-2026-19033)。 - 沒有使用 GSS-TSIG 的主機,確認設定中沒有
tkey-gssapi-keytab或tkey-gssapi-credential。
整理日期:2026 年 11 月 9 日。本文為官方安全通告摘要與管理操作說明,不代表個別主機已遭入侵。