Apache 於 2026 年 10 月 1 日發布 httpd 2.4.69,Ubuntu 在 10 月 14 日以 USN-8931-1 把其中 9 個 CVE 的修補帶到 14.04~26.04 LTS。這批漏洞都發生在特定模組,只有啟用該模組(或使用特定設定)的主機才會受影響。這是本站Apache 2.4.66 HTTP/2 崩潰那篇以外的另一批修補,兩者的 CVE 不重疊。
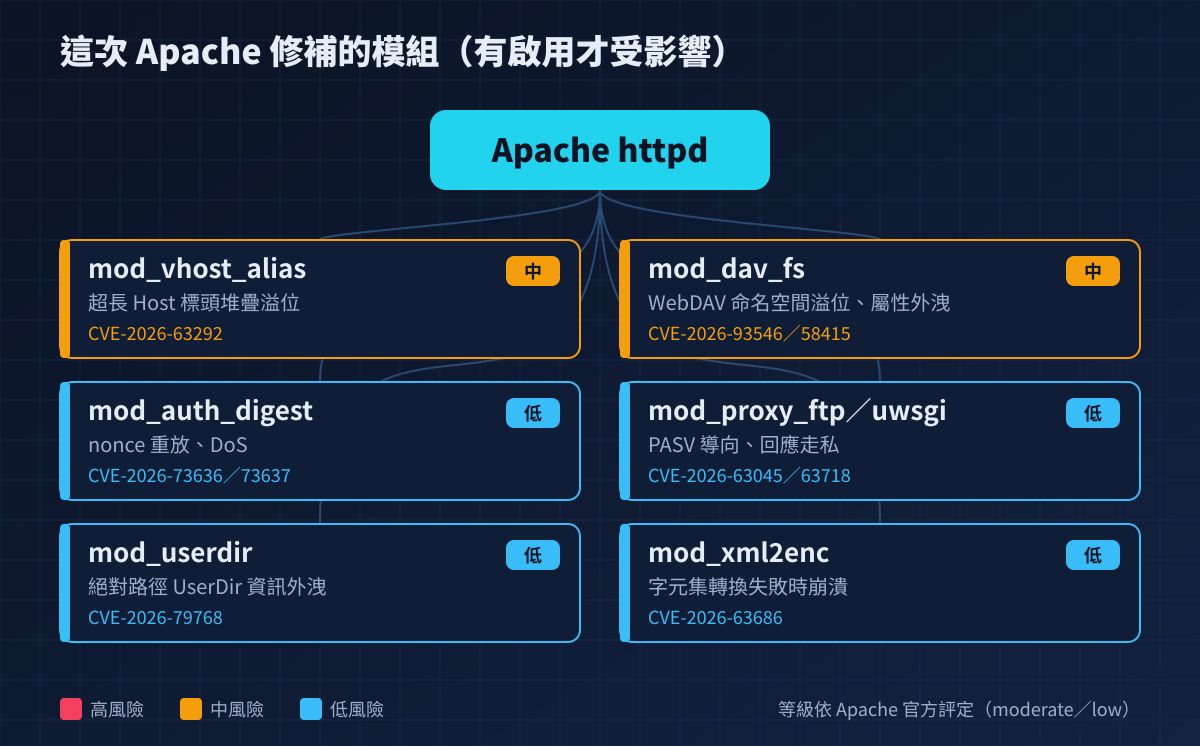
修補的模組
| CVE | Apache 等級 | 模組與條件 | 影響 |
|---|---|---|---|
CVE-2026-63292 |
moderate | mod_vhost_alias:VirtualDocumentRoot 使用主機名稱格式,且 LimitRequestFieldSize 調高超過預設值 |
超過 8192 位元組的 Host 標頭造成堆疊溢位,可能崩潰或執行程式碼 |
CVE-2026-93546 |
moderate | mod_dav_fs(WebDAV) |
已登入使用者可造成崩潰或破壞 WebDAV 屬性資料 |
CVE-2026-58415 |
low | mod_dav_fs |
可透過 GET 讀取 .DAV 狀態目錄裡沒有權限的資源屬性 |
CVE-2026-73636 |
low | mod_auth_digest,AuthDigestNonceLifetime 0 |
中間人可重放擷取到的 Digest 認證 |
CVE-2026-73637 |
low | mod_auth_digest |
認證請求處理不當造成服務中斷 |
CVE-2026-63045 |
low | mod_proxy_ftp(正向代理) |
PASV 回應可讓 proxy 連到任意主機 |
CVE-2026-63718 |
low | mod_proxy_uwsgi(2.4.30 以後) |
後端回應帶 Transfer-Encoding 時發生回應走私 |
CVE-2026-79768 |
low | mod_userdir,使用絕對路徑形式的 UserDir |
/./ 路徑可繞過限制讀取資訊 |
CVE-2026-63686 |
low | mod_xml2enc |
字元集轉換失敗時程序崩潰 |
受影響版本為 2.4.0~2.4.68(部分項目自 2.4.30 起),上游在 2.4.69 全部修正。等級取自 Apache 官方公告。
先檢查有沒有啟用這些模組
# Ubuntu/Debian
apache2ctl -M 2>/dev/null | grep -E 'vhost_alias|dav|auth_digest|proxy_ftp|proxy_uwsgi|userdir|xml2enc'
# RHEL/AlmaLinux/Rocky
httpd -M 2>/dev/null | grep -E 'vhost_alias|dav|auth_digest|proxy_ftp|proxy_uwsgi|userdir|xml2enc'
# 檢查調高的 LimitRequestFieldSize 與 VirtualDocumentRoot
grep -rniE 'LimitRequestFieldSize|VirtualDocumentRoot|AuthDigestNonceLifetime|^\s*UserDir' /etc/apache2/ /etc/httpd/ 2>/dev/null
Ubuntu 官方修補版本
| Ubuntu 版本 | apache2 修補版本 |
|---|---|
| 26.04 LTS | 2.4.66-2ubuntu2.6 |
| 24.04 LTS | 2.4.58-1ubuntu8.17 |
| 22.04 LTS | 2.4.52-1ubuntu4.25 |
| 20.04/18.04/16.04/14.04 | 需 Ubuntu Pro(ESM),版本見原始公告 |
Ubuntu 套件以回溯修補的方式修正,所以版本號不會變成 2.4.69,請用上表的套件版本判斷是否已修補。
來源:Ubuntu USN-8931-1、Apache httpd 2.4 漏洞公告。
更新與確認方式
# Ubuntu/Debian
sudo apt-get update
sudo apt-get install --only-upgrade apache2 apache2-bin apache2-data apache2-utils
dpkg-query -W 'apache2*'
sudo apache2ctl configtest && sudo systemctl restart apache2

# RHEL/AlmaLinux/Rocky
sudo dnf upgrade httpd mod_ssl
rpm -q httpd
sudo apachectl configtest && sudo systemctl restart httpd
由主機控制台自行打包 Apache 的主機,請透過控制台的更新機制升級到包含 2.4.69 修補的版本。更新後抽查各網站首頁、HTTPS 憑證和後台登入。
無法立即更新時
- 停用沒有用到的模組,例如
a2dismod dav_fs dav proxy_ftp userdir(RHEL 系列在conf.modules.d註解對應的 LoadModule)。 - 使用
VirtualDocumentRoot時,把LimitRequestFieldSize改回預設值 8190。 - 改用
mod_auth_basic搭配 HTTPS 取代 Digest 認證,或不要把AuthDigestNonceLifetime設為 0。
整理日期:2026 年 11 月 9 日。本文為官方安全通告摘要與管理操作說明,不代表個別主機已遭入侵。